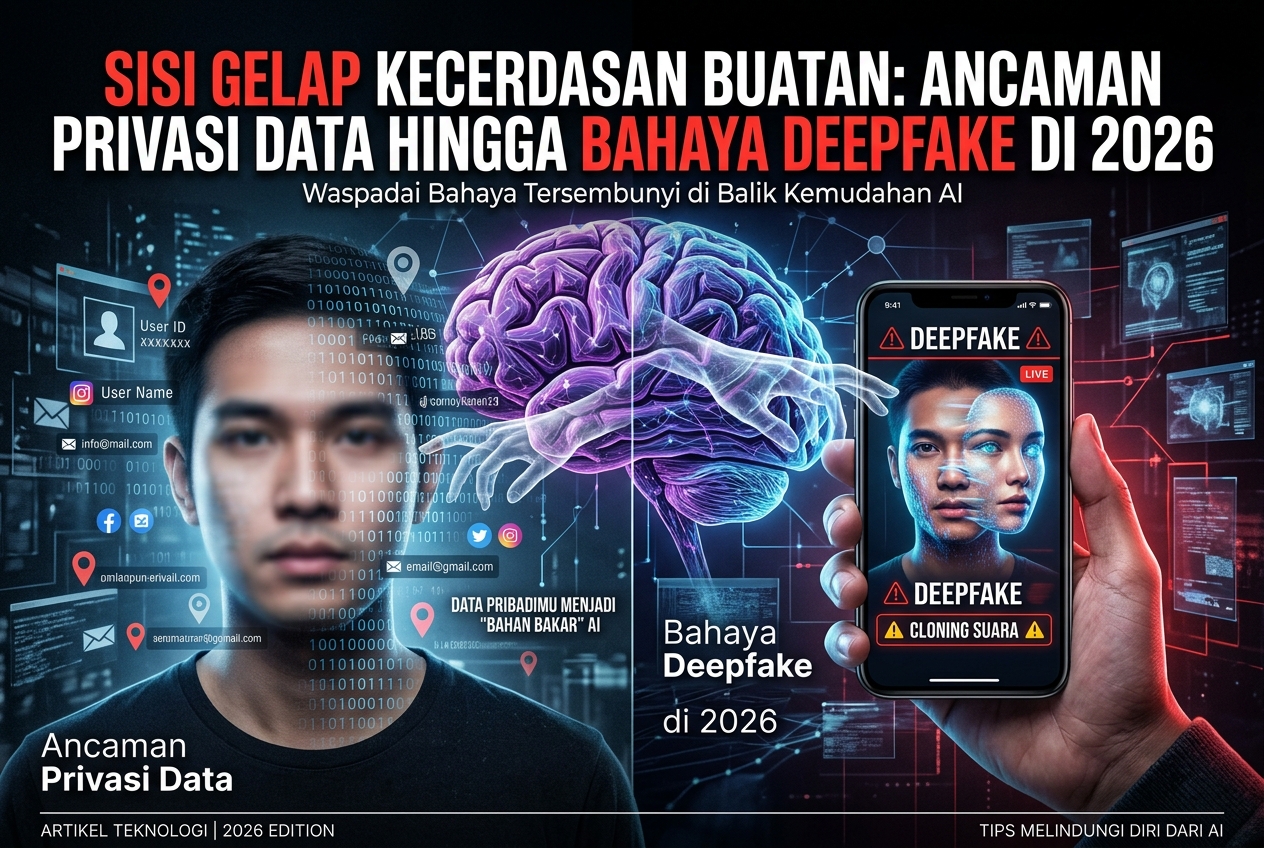
Kecerdasan Buatan (AI) kini bukan lagi sekadar teknologi di film fiksi ilmiah. Di tahun 2026, AI sudah menjadi bagian tak terpisahkan dari kehidupan kita sehari-hari, mulai dari membantu pekerjaan kantor, mengedit foto, hingga merekomendasikan tontonan favorit. Namun, di balik kemudahan dan keanggungan inovasi ini, ada sisi gelap yang makin nyata dan patut kita waspadai bersama.
Dua ancaman terbesar yang paling meresahkan saat ini adalah kebocoran privasi data dan maraknya penyalahgunaan teknologi deepfake.
Ketika Data Pribadimu Menjadi “Bahan Bakar” AI
Pernahkah kamu berpikir dari mana AI belajar untuk menjadi sangat pintar? Jawabannya sederhana: dari data kita. Setiap kali kita mengunggah foto, mengetik pesan di aplikasi chatting, atau menjelajahi internet, ada jejak digital yang ditinggalkan.
Sayangnya, banyak platform AI yang mengumpulkan data pengguna tanpa transparansi yang jelas. Masalah privasi ini muncul dalam beberapa bentuk:
-
Pencurian Identitas Digital: Informasi pribadi seperti foto wajah, rekaman suara, hingga kebiasaan harian bisa dipanen oleh pihak tidak bertanggung jawab untuk melatih sistem AI.
-
Profil Otomatis yang Mengintai: AI sanggup menganalisis pola perilakumu hingga bisa menebak lokasi, kondisi keuangan, bahkan preferensi politikmu secara akurat. Data ini rawan dijual ke pihak ketiga demi kepentingan iklan yang agresif atau manipulasi informasi.
-
Kebocoran Data Akses: Saat pekerja menggunakan AI untuk merangkum dokumen internal kantor yang rahasia, data sensitif tersebut bisa saja tersimpan di server AI dan berisiko bocor ke publik.
Bahaya Deepfake: Ketika Realitas Bisa Dipalsukan
Jika masalah privasi data terasa “tersembunyi”, bahaya deepfake justru menyerang secara langsung dan kasat mata. Teknologi deepfake memungkinkan seseorang untuk membuat video, foto, atau rekaman suara palsu yang tingkat kemiripannya hampir 100% dengan aslinya.
Di tahun 2026, membuat deepfake tak lagi membutuhkan komputer super canggih; cukup dengan aplikasi ponsel, siapa saja bisa melakukannya dalam hitungan detik. Dampak negatifnya sungguh mengerikan:
-
Penipuan Berbasis Suara (Voice Cloning): Penipu bisa meniru suara anggota keluargamu dan menelepon untuk meminta uang dalam keadaan darurat. Karena suaranya sangat mirip, korban akan sangat mudah terkecoh.
-
Pencemaran Nama Baik dan Hoaks: Foto atau video seseorang bisa direkayasa seolah-olah sedang melakukan tindakan kriminal atau skandal tertentu. Hal ini tidak hanya merusak reputasi individu, tetapi juga bisa memicu kepanikan publik atau kekacauan politik.
-
Ancaman terhadap Keuangan Digital: Banyak sistem keamanan bank kini menggunakan verifikasi wajah (facial recognition). Teknologi deepfake yang sangat presisi berpotensi membobol sistem keamanan tersebut jika tidak diperbarui secara berkala.
Langkah Bijak Melindungi Diri di Era AI
Kita tidak mungkin menghentikan laju perkembangan teknologi, tetapi kita bisa menjadi pengguna yang cerdas dan waspada. Berikut beberapa cara praktis untuk melindungi diri:
-
Saring Sebelum Mengunggah (Filter Before Post): Hindari membagikan foto wajah beresolusi tinggi atau rekaman suara anak/keluarga secara berlebihan di media sosial publik.
-
Gunakan Verifikasi Ganda (2FA): Aktifkan otentikasi dua langkah di semua akun digitalmu, dan utamakan menggunakan aplikasi authenticator ketimbang SMS.
-
Verifikasi Informasi: Jika menerima pesan darurat dari kerabat yang meminta uang, selalu lakukan konfirmasi ulang melalui saluran komunikasi lain untuk memastikan kebenarannya.
Teknologi AI ibarat pisau bermata dua. Di satu sisi, ia sangat berguna untuk mempermudah hidup kita, namun di sisi lain, ia bisa menjadi senjata yang berbahaya jika jatuh ke tangan yang salah. Tetap kritis, jaga privasi datamu, dan jangan mudah percaya dengan apa yang kamu lihat atau dengar di dunia digital!